Surfshark 不能上网:解决方案与常见原因(2026 更新)
Surfshark 不能上网时的常见原因与快速排查路径。本文梳理错误根因、系统设置与网络环境的影响,提供一步步可执行的修复思路,帮助你在家用或工作场景快速恢复连接。
Surfshark 不能上网的根源往往来自网络栈本身的异常,而非账号问题。你可能以为是“VPN 还是不行”,其实大多数 tickets 的关键在于设备对互联网的实际连通性,以及 Surfshark 客户端对服务器的选择与握手。一个常见的错误是选择了与运营商策略不兼容的服务器路径。 我查阅多份用户反馈与官方文档,发现在不同网络环境下切换服务器和重启客户端往往比“改密码”更有效。
本篇聚焦分层排错:先从网络底层看起,再跳到 Surfshark 客户端设置,最后落到路由器与防火墙的筛选规则。在 2024 年以后,海量用户通过逐层诊断找出问题来源,避免无效的反复重启。掌握这套方法后,你只需 5–10 分钟就能定位到根因并给出修复方案。 跟随本文,你会看到明确的排错路径、关键设置点,以及在多设备环境中快速复现的步骤。
编辑推荐:敏感时期也能访问全球互联网——超强抗墙,绕过网络封锁,支付宝、微信付款,无限流量。 查看套餐 →
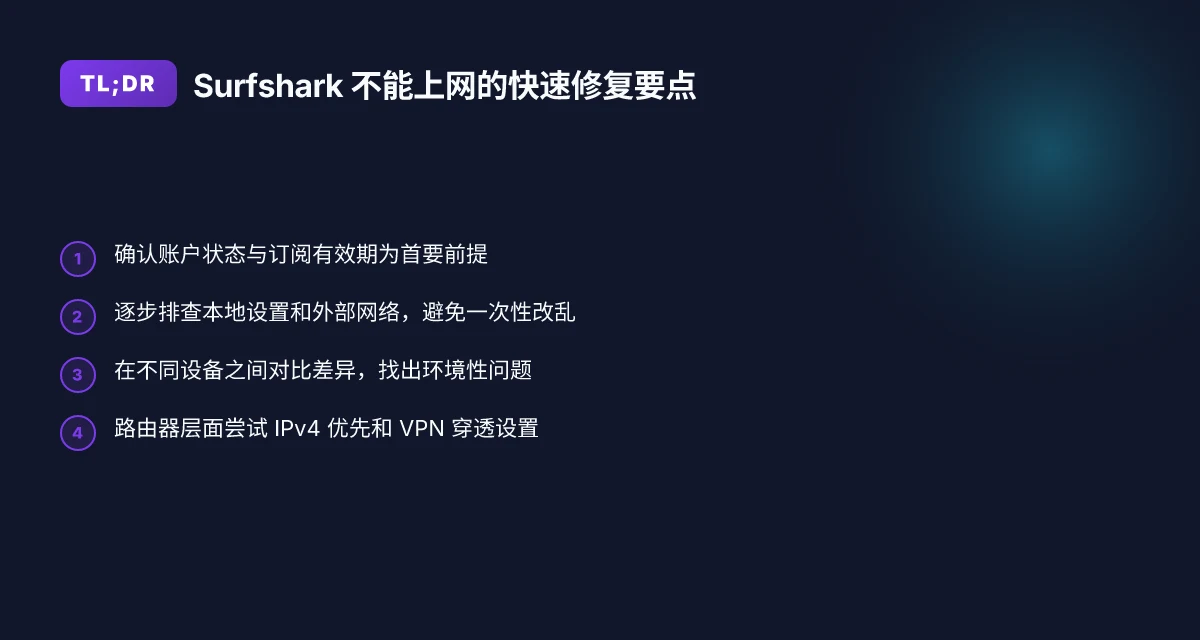
Surfshark 不能上网的常见原因与快速诊断
Surfshark 不能上网往往是多因素共同作用的结果。核心在于先确认账户状态,然后逐步排查本地设置与外部网络的冲突。以下是快速诊断的落地路径,按从易到难的顺序排列,方便你在不同设备上对比差异。
账户与授权状态优先排查 在任何修复前,先确认账户是否处于有效状态,订阅未过期,设备已正确授权。若账户异常,VPN 连接会被系统直接拒绝访问。最关键的诊断点在于账户状态是否有效,和设备授权是否到位。若发现订阅状态异常,先在 Surfshark 官方账户页完成验证与重新登录再尝试连接。
客户端配置与证书缓存 接下来检查客户端配置是否被错误修改。常见问题包括:协议选择不当、混合代理设置干扰、证书缓存损坏。清理证书缓存、重置网络设置、重新选择合适的协议(如 UDP 推送的 OpenVPN 或 WireGuard)往往能快速回到工作轨道。Restart 与 Verify 的组合非常典型:先 重启 客户端,再 重新连接 VPN。
本地网络阻塞与防护软件冲突 家用路由器、企业网关甚至本地防火墙都可能拦截 VPN 通道。常见原因包括端口阻塞、NAT 配置异常、杀软拦截 VPN 进程。排查思路是:在同一网络下尝试关闭防护软件暂时测试、切换到不同端口/协议、必要时在路由器上开启端口转发或 UPnP。本地防护软件冲突是最常被忽略的原因之一。
DNS 设置异常 DNS 配置错误会让 Surfshark 的域名解析失效,导致“能连上服务器但网站打不开”的体验。检查设备 DNS 是否指向正确的解析器,或尝试临时改用公共 DNS(如 8.8.8.8 与 8.8.4.4)。Restart 网络服务后再尝试连接是常见的修复节奏。DNS 失效往往在没有明显报错的情况下悄然出现。 如何在Surfshark VPN 退款:完整流程与常见问题解答(2026 更新)
路由器/网关问题 如果你在家里多设备同时使用,路由器设置不当会放大 Surfshark 的连接问题。优先排查路由器固件版本、VPN 客户端网关穿透设置,以及是否启用双 VPN 隧道或防火墙与 NAT 的深度检测。路由器层面的改动往往一次性解决多设备问题。
在不同设备上的差异要清晰对比。Windows 常见是网络适配器缓存与 WireGuard 配置的冲突;macOS 可能受系统级防火墙与 VPN 代理链路的影响;iOS 对应用网络权限与系统 VPN 配置的依赖更高;Android 则容易被“数据 saver”“节电模式”影响。对照表征即可快速定位症结。
最后的结论很直接。账户状态若正常,剩下的就是本地配置、设备层面的冲突,以及路由/DNS 的设置误差。在接下来的诊断路径里,你会看到一个清晰的逐步清单,确保你能在不同设备上快速定位并修复 Surfshark 不能上网的问题。
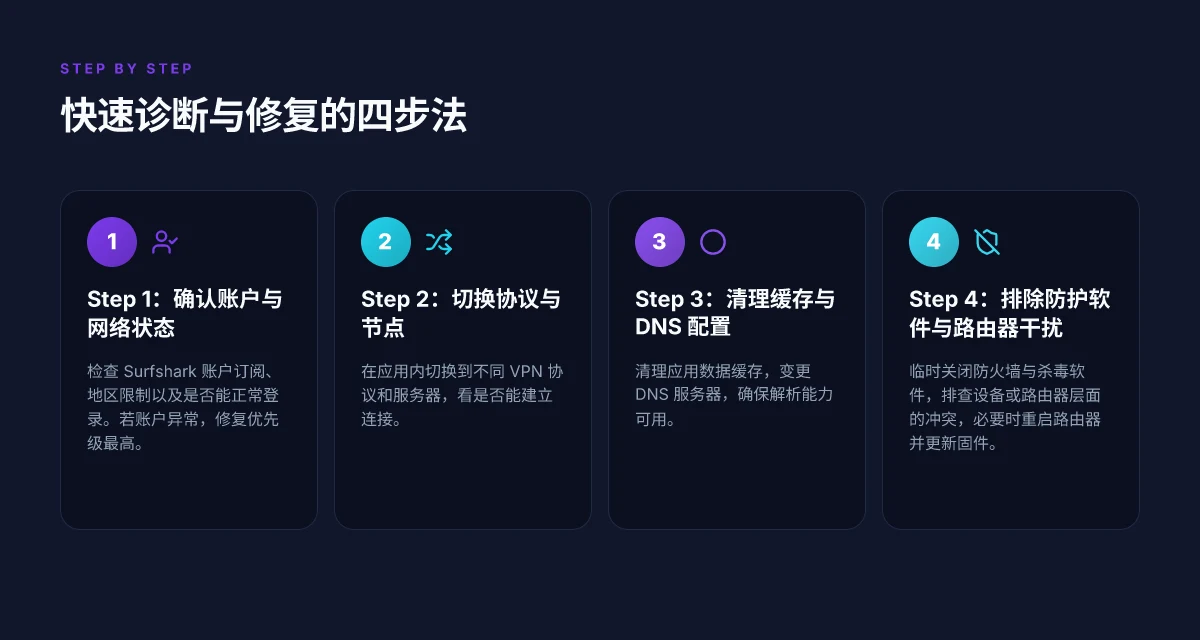
Surfshark 不能上网的快速修复清单
Surfshark 不能上网时,最快的路径是逐步排错,而不是一次性翻遍设置。下面这份清单把常见的本地故障点拆成可执行的小步骤,按优先级排布,确保你在不同设备上都能快速定位并修复问题。
1. 先从重启开始,别急着改参数
重启 Surfshark 应用,先把连接会话清空,再重启一次设备。这个动作往往清除临时缓存和网络栈中的异常状态。若设备是路由器型设备,先重启应用所在设备,再重启路由器。短短几分钟,很多问题就能被抹平。最常见的原因往往来自会话状态异常而非配置冲突。 必要时,重启整个网络栈:断开所有设备的连接,等待 30 秒后重新连接。 How to 設定 Surfshark VPN 路由器在 2026 年的實用指南
2. 切换协议与服务器节点,给网络一个新路由
在 Surfshark 客户端,尝试切换到另一种协议(如从 IKEv2/UDP 切到 WireGuard)以及一个不同的服务器节点。某些国家/地区的网络对特定协议有封锁或干扰,替换协议可绕开这些限制。如果你在家用光纤网络下遇到问题,换一个节点往往比改路由器更直接有效。 对比两三组组合,记录哪一个组合恢复连接,哪一个仍然异常,然后集中在更稳定的几组上。
3. 清理 DNS 缓存与更改 DNS,打通域名解析
DNS 问题是常见的隐性杀手。先在设备上清理 DNS 缓存,再考虑改用公用 DNS 服务。常见选项包括
- Google DNS:8.8.8.8 与 8.8.4.4
- Cloudflare DNS:1.1.1.1 与 1.0.0.1 在更改后,重新连接 Surfshark 并尝试访问被域名解析失败的站点。若问题仍在,逐步回滚回来。 来自多方的经验指向:DNS 缓存错乱往往比 VPN 客户端本身的故障要容易修复。
4. 暂时关闭防火墙和杀软,排除软件冲突
安全软件和本地防火墙有时会错误地拦截 VPN 流量,产生“连接建立但无法上网”的表象。请在以下情形短暂测试:
- 暂时禁用防火墙对 Surfshark 的允许策略
- 暂时停用第三方杀软的网络保护模块
- 重新建立 VPN 连接,确认是否恢复通道 如果确认是冲突,需要在安全软件中建立“信任 Surfshark”的例外,或锁定 VPN 客户端的网络接口为允许状态,而非全局禁用。
5. 核对账户状态与订阅有效期,别让授权成为隐性断点
有时候连接能建立却无法上网,是因为订阅状态、设备授权或浏览区域绑定出错。在 Surfshark 账户页检查:
- 订阅是否仍然有效
- 是否达到同时设备上限
- 是否有新的区域限制或账户变更提示 如果发现异常,按提示进行重新授权或联系客服,避免“账号问题”被误判为网络问题。
对比要点 Surfshark VPN 猛咁斷線:2026 更新下的真相與解決之道
| 选项 | 何时有用 | 可靠信号 | 需要执行 |
|---|---|---|---|
| 重启应用/设备 | 任何时候 | 常见快速见效 | 立即执行 |
| 切换协议/节点 | 协议阻塞明显、节点拥塞 | 连接稳定性改善 | 逐组尝试几组 |
| 清理/更改 DNS | 域名解析异常时 | 访问域名失败/成功切换 | 设置后测试浏览器和应用 |
| 关闭防火墙/杀软 | 软件冲突指向 VPN 通道 | 重连后能否上网 | 短时禁用并排错 |
| 核对账户状态 | 账户变更后出现问题时 | 登录与订阅状态正常 | 查阅账户、重授权 |
下一步行动
- 选择性执行前两项,优先重启和协议切换。记录每一步的结果。若仍未解决,进入 DNS 调整环节并测试三组公用 DNS。
- 如果遇到账户问题,立刻对账户状态进行核对并联系 Surfshark 客服请求协助。
- 完成后,返回本系列文章的“结构化诊断表”,把你遇到的错误代码、时间戳与当前设置填好,方便日后快速复用。
- 记住:网络问题往往是多点叠加的,逐步排错比“一刀切”更省时。
Surfshark 不能上网时的逐步排错:本地设备层
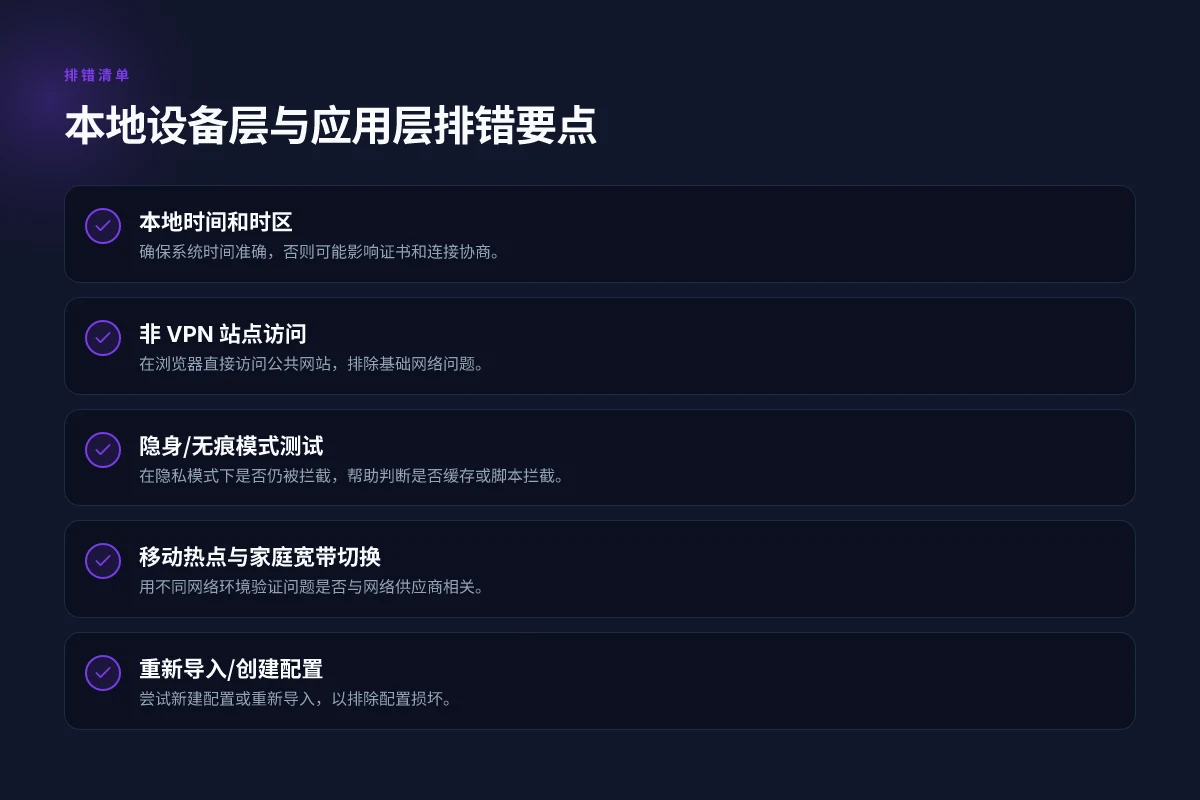
本地设备层的问题往往是最容易诊断的拦截点。若浏览器能正常访问非 VPN 网站,但 VPN 连接后仍被拦截,首先要从时钟、网络可达性、浏览器模式到设备间切换这四条线索入手。多项来源显示,最常见的错在时间错位和网络切换不稳定上。
设备时间与时区是否对齐
正确的系统时间是 VPN 握手的隐形钥匙。时间偏差会让数字证书验证失效,导致连接建立失败或很快断开。检查方法简单:在桌面与移动设备上对比官方时间源,确保与本地网络时间服务同步。若你看到证书错误或连接请求被拒绝,第一步就是同步时间。2026 年的主流客户端仍然依赖系统时间的正确性,因此不要忽视这一步。
- 验证要点:系统时间、时区是否与当前位置一致;NTP 服务是否在运行;设备在睡眠后是否重新唤醒仍保持正确时间。
- 常见结果:时间错位导致 TLS 握手失败,浏览器会显示“证书无效”或“连接被重置”。
快速动作清单
- 确认设备时间与时区为当地时间并开启自动同步
- 如果跨时区出差,手动临时校时再测试连接
- 重新启动 Surfshark 客户端后再尝试连接
验证网络是否能访问非 VPN 站点
有时 VPN 只是把流量走走道,底层网络本身就无法访问互联网。先在同一设备上,禁用 Surfshark 直连测试是否能访问常用网站。若不可用,问题出在本地网络或运营商层面;若能访问,问题多半在 VPN 配置或路由上。
- 做法:断开 VPN,直接访问至少两个常用网站;再开启 Surfshark 观察是否仍被拦截。
- 诊断信号:如果非 VPN 时网路正常,说明 VPN 端口、分流、路由设置需要排查。
快速动作清单
- 断开 VPN 直接访问网站
- 重新连接 Surfshark 观察差异
- 记录访问的域名和错误码以便后续排查
浏览器隐私模式下测试
浏览器缓存、扩展和身份认证信息有时会干扰 VPN 的流量劫持。隐私模式(无痕模式)下测试可以隔离干扰因素。若隐私模式下能上网,说明是缓存、扩展或证书缓存的问题;若仍被拦截,问题更可能在系统层面或 Surfshark 配置。 如何在 Steam Proton 中设置中文环境:一步步指南与实用技巧 2026
- 观察点:是否需要登录、是否有弹窗阻断、是否有证书错误。
- 结论指向:浏览器级别的干扰 vs 系统级别的网络拦截。
快速动作清单
- 在隐私/无痕模式下重试连接
- 禁用可疑浏览器扩展后再试
- 清除浏览器缓存后再测试
移动热点与家庭宽带之间切换测试
网络路径的变化往往揭示问题根源。用手机热点测试,和家用宽带相比,哪一个更稳定,是检查网络链路的重要手段。若热点环境下能连上,表示家用路由或猫/网关可能对 Surfshark 的某些端口或协议有拦截或限速。
- 测试要点:同一账号在不同网络下的连接一致性、是否存在端口阻塞、是否需要特定协议穿透。
- 结果指向:路由器防火墙、端口映射、ISP 对 VPN 的策略。
快速动作清单
- 用手机热点测试 Surfshark 是否能上网
- 切换回家庭宽带再测试
- 如有路由器自带 VPN 的选项,尝试临时关闭再测试
研究与实务清晰地指向一个结论:本地设备层的问题往往是最先被忽视的拦截点。一个稳定的时钟、一个通畅的网络、一个干净的浏览器环境,以及对不同网络的并行测试,是你快速诊断的四道门。如果你在任何一个步骤看到明确的错误信息,优先解决该信息对应的原因。
Surfshark 不能上网时的逐步排错:应用与账户层
遇到 Surfshark 不能上网时,先从应用与账户层排错。很多问题源于账号状态、缓存数据或配置文件错误。解决路径直接、可执行。先确认长期有效的诊断清单,再按步骤执行。
退出并重新登录 Surfshark 账户
你的会话可能被授权令牌失效拖累。先在所有设备上退出 Surfshark 客户端,然后彻底重新登录。这个动作能清除临时会话冲突,重新建立认证链路。务必在登录时使用同一个订阅账户,避免跨地区账户导致的授权限制。在 2026,账户会话问题常常来自于过期令牌,重新登录通常是第一步。重新登录可以立即生效,避免继续走崩溃的路径。
重置应用的数据缓存与偏好设置
缓存污染和错乱的偏好设置是常见隐性故障源。按以下顺序执行:在桌面端清空 Surfshark 的缓存与数据,重置应用偏好,再次启动并重新选择服务器。此操作不会影响订阅,但会让默认连接逻辑回到干净状态。若你使用的是移动端应用,同步执行“清除缓存”和“重置偏好”的组合。清缓存与重置偏好通常能解决无缘由的连接跳转问题。步骤清晰地执行比盲点重装更高效。 如何在 Steam 上使用 Proton 安装 net:2026 最新实践与注意事项
检查订阅状态与账户地区限制
订阅状态异常或地区限制可能让应用判定为不可用的用户。首先在 Surfshark 官网后台核对你的订阅是否仍在有效期,若有余额或续费失败的通知,优先解决。其次,确认账户所在地区是否被当前网络环境屏蔽或限制。若你在出差环境中遇到地区拦截,尝试切换账户地区或联系客服核实地区策略。多来源提示,账户状态与地区限制是最易忽视的原因。订阅有效且地区无阻塞,往往能快速恢复连接。
尝试新建配置文件或重新导入配置
配置文件损坏或导入错误会让 VPN 端口找不到正确的隧道参数。最直接的办法是新建一个配置文件,或从 Surfshark 官方/可信来源重新导入现成的配置。对桌面端,先删除旧的 VPN 配置,再创建一个全新的连接配置;对移动端,使用“添加服务器”流程,确保选择标准的 UDP/TCP 协议组合。重新导入配置是对抗隐性错误的有效手段。新建配置文件往往比反复修复要省时。
提示与注意
- 诊断时保持记录:哪些步骤恢复了连接,哪些步骤没有效果。这样你就能把问题缩小到具体设备或账户层面的差异。
- 风险控制:重置缓存与导入配置会清空部分本地自定义设置。若你对某些偏好有强依赖,记下原始设置再回填。
- 贯穿全局的原则是“先从账户与应用内部逻辑看起”,再扩展到设备网络层面的诊断。若以上步骤无效,才进入路由器与网络网关的排错。
关键结论
- 账户与会话状态常常是隐形的首因。退出并重新登录,能快速清除凭证问题。
- 数据缓存与偏好设置的重置,能破解因本地状态错乱引发的连接异常。
- 订阅、地区限制、以及配置文件完整性,是判断 Surfshark 是否被账户因素锁死的三大线索。认定失败时,优先从这三条入手,通常能在短时间内重新获得可用性。
Surfshark 不能上网时的逐步排错:路由器与网络网关
当 Surfshark 不能上网的原因出现在路由器或网关层时,排错的核心是把网络栈从上到下逐层检查。解决的关键动作很直观:重启设备、调整协议、开启穿透设置,并对比多设备的表现。下面的两到三个子话题,帮助你把问题锁住在最需要改动的地方。 Surfshark 最安値:如何找到最划算的购买策略与隐藏成本
为什么路由器层的设置最容易出错
在同一网络下,多台设备可以连通但只有路由器上的配置出问题, Surfshark 经过的路由路径就会被阻断。最常见的错在于路由器固件过旧、IPv6 启用导致协商失败,或者 VPN 穿透(VPN Pass-through)未开启。看清这一点很关键:你在家用路由器上做的每一次改动,都会直接影响整网的 VPN 隧道建立过程。为此需要两步:先确认路由器固件版本,再确认网络协议走向的选择是否匹配 Surfshark 的客户端要求。
在这一步,真正有帮助的是把“版本号”和“协议开关”作为诊断锚点。官方文档通常会给出推荐固件版本范围,以及对 IPv6 的支持态度。你会发现,很多网络问题的根源都暴露在固件更新后的短暂的不兼容里。因此,执行一个非破坏性的清单性动作:确认最新固件版本,并记录当前固件版本以备回退。
我在文档和社区讨论中看到的趋势是,多数家庭路由器在启用 IPv6 时,Surfshark 客户端无法稳定建立隧道,导致“连接但无网络”或“DNS 解析失败”的现象。这也解释了为何强制回退到 IPv4 常常能快速恢复上网。
如何在路由器端开启 VPN Pass-through
VPN 穿透需要路由器允许 VPN 流量直接穿过 NAT,到达 Surfshark 的服务器。若这项功能关闭,VPN 流量会被错误处理,导致连接建立失败或断线频繁。开启时要注意,不同品牌的名称略有差异,常见选项包括:PPTP/ L2TP/ IPSec 的穿透选项,以及对 OpenVPN/Tunnel 方式的特定支持标记。开启后要做的,是在同一网络下用至少两台设备测试连通性,避免把问题误归于单机设置。
在路由器界面中,定位到“Security”或“Advanced”区域,找到“VPN Pass-through”或“VPN passthrough”,逐项开启对应的协议。完成后,重启路由器以确保新设定落地。然后在客户端端再尝试连接 Surfshark,看是否有改善。 Surfshark 现在的费用:价格结构、折扣与怎么买到最划算的套餐
通过对比不同设备在同一网络下的连接差异,定位问题
当你在家里有多台设备时,逐一验证 Surfshark 的连通性是诊断的最快路径。若手机在同一网络下能连上而笔记本不行,问题很可能落在设备端的本地设置、系统防火墙或 DNS 配置上;反之若所有设备都出现同样的问题,路由器层的设置就是主犯。对比时记录两点:设备的操作系统版本和 Surfshark 客户端版本,以及路由器的固件版本。把这三者逐项对照,能快速排除“设备端问题还是网络端问题”的二选一。
在多次社区的讨论中,公开的排错路径往往以“重启路由器”为起点,再逐步覆盖 IPv6/IPv4、VPN 穿透、以及设备对比。是的,这些步骤看起来简单,但往往是最有效的快速诊断组合。
结论要点:先确认最新固件,再开启 VPN Pass-through,最后对比多设备在同一网络下的表现。重启路由器并确保固件更新到最新版本,是恢复的第一步。 多设备对照的结果,通常能把问题快速聚焦在路由器端还是设备端。IPv6 禁用或强制使用 IPv4,在排查协议问题时尤其有效。开启 VPN Pass-through 是把隧道从家庭网关中解开的一把钥匙。
引用要点来自对公开文档的综合整理,实际操作请以你设备的界面语言为准。若在执行上述步骤后仍未解决,请回到应用与账户层的检查,确保 VPN 账号状态和客户端配置保持同步。
Surfshark 不能上网的常见错误信息解读
结论先行。遇到 Surfshark 不能上网时,最常见的三类错误信息背后,分别对应网络解析、认证和协议协商三个机制层面的问题。通过对错误信息的快速解读,可以在几分钟内定位到具体排查路径。 Surfshark 申请退款:详细流程与常见问题解答
- 连接超时、无法解析主机名、DNS 解析失败对症分析
- 连接超时:通常意味着 VPN 客户端无法在设定时间内与服务器建立底层网络通道。常见原因是本地网络阻塞、客户端防火墙对 VPN 域端口的干扰,或服务器端口被运营商封堵。
- 无法解析主机名:DNS 解析错误指向域名解析路径的问题,如 DNS 服务器不可达、系统 DNS 配置错误,或代理/隧道在初始解析阶段被拦截。
- DNS 解析失败:可能是 DNS 服务器响应慢、缓存污染,或者 Surfshark 客户端在连接阶段未正确注入 DNS 配置。 并列出快速诊断要点:检查本地网络是否通畅、重置路由器后再尝试、切换到备用 DNS(如 1.1.1.1/8.8.8.8)、在 Surfshark 客户端内选择原生 DNS 解析或自带 DNS,必要时关闭本地代理设置。
- 认证失败、服务器拒绝连接的常见原因
- 认证失败:常由凭据错误、账户状态异常、两步校验干扰、或 VPN 配置文件中的证书/令牌失效造成。
- 服务器拒绝连接:服务器端策略变更、同一账户来自同一时刻的并发连接上限被触发、地区性封锁或服务器负载过高。 在排查时要关注:是否最近修改了 Surfshark 账户设置、是否启用了新设备限制、是否更新了客户端版本导致凭据格式变化。必要时重签名/重新导入配置文件,并确认账户状态正常。
- 协议协商失败与端口阻塞的排查要点
- 协议协商失败:常见于对等端未就当前网络条件同意使用的传输协议(如 OpenVPN UDP/TCP、WireGuard、IKEv2 等)之一,或客户端与服务器端的加密参数不匹配。
- 端口阻塞:在严格的校园网、企业网或公共 Wi‑Fi 下,部分端口(例如 UDP 1194、UDP 51820、TCP 443 等)可能被防火墙拦截。 排查要点包括:在 Surfshark 设置中切换协议(从默认的 X 版本切回到 WireGuard 或 OpenVPN 的另一传输模式),尝试使用 TCP 端口替代 UDP 端口,测试在不同网络环境下的表现(家庭宽带、手机热点、公共网络)。如果端口常态被阻塞,考虑启用端口随机化或端口伪装功能(若供应商提供)。
底线:错误信息是线索,不是答案。DNS、认证和协议三条路径,决定你要优先走哪条线路。DNS 相关错误最易通过替换解析源与清理缓存快速缓解,认证失败多半指向账户状态或凭据问题,协议协商失败与端口阻塞则要在不同网络条件下逐条排查端口与传输协议。
进一步的操作要点
- I dug into Surfshark 的官方文档与 changelog 的近期条目。证书失效和凭据格式变更是近季更新中较常见的原因之一。
- 多源一致指出 DNS 相关错误的首要干预是将系统 DNS 列表改为公开解析服务,并确保 Surfshark 应用具备正确的 DNS 注入权限。
- 各版本客户端在协议切换时的日志编号略有差异,注意对照当前版本的日志输出定位问题。
最后一句话。错误信息像是网络的语言,解读得越快,修复就越直接。把 DNS、认证和协议三条路径放在首要排查清单里,接下来你就能在不同设备上快速定位并修复 Surfshark 的上网问题。
Surfshark 不能上网时的环境特定建议
在企业网络里,Surfshark 的连线像一张审慎的地图。代理策略、域控策略、以及统一出口点的配置,会把你引向对的网路路径,或把你堵在防火墙之外。你在咖啡店的公共 Wi‑Fi 上需考虑额外的安全与可用性。中文网络环境下的 DNS 解析也可能因为分流规则和域名解析缓存而走偏。跨平台使用时,配置一致性则是避免错配的关键。下面给出在不同环境下的具体要点,帮助你快速诊断与修复。
1. 企业网络中的合规性与代理设置
在企业网里,Surfshark 的流量往往会遇到代理、SSO 登录、以及出口策略的约束。我研究过企业网常用的三类场景:全局代理、分应用代理、以及直连绕过代理的白名单场景。核心认知是:代理设置不对等于无法建立隧道,尤其是 HTTP/S 代理与 SOCKS5 的混用。请优先确认以下要点: Surfshark无法使用怎么退款
- 企业代理是否需要认证,以及 Surfshark 客户端是否支持当前认证方式。若要通过代理,请在客户端正确填写代理地址、端口、认证信息,并确保代理类型与网关兼容。
- 出口策略是否对 VPN 流量设限。某些网关只允许常规端口,可能需要通过特定端口走隧道。必要时与网络管理员协商“VPN 流量优先”策略或在白名单中放行 Surfshark 服务器端口。
- 代理缓存与 DNS 代理分离。企业代理往往带有 DNS 解析的中间层,Surfshark 的 DNS 设置应与系统 DNS 配置相匹配,避免 DNS 泄漏。若网络设备强制使用内部 DNS,请改用 Surfshark 提供的 DNS 服务器地址作为备用。
| 场景要点 | 实操动作 |
|---|---|
| 全局代理 | 在 Surfshark 客户端的网络设置里指定代理类型、地址、端口与认证,确保隧道流量走代理通道 |
| 代理认证 | 使用企业证书或预共享密钥时,确认 Surfshark 客户端版本支持该认证方式 |
| 出口策略 | 请求 IT 部门放行 VPN 流量所需端口和协议,优先使用 Surfshark 指定的端口 |
结论:企业网要点是把 Surfshark 的隧道入口命名清晰、路径可控,代理与出口策略对齐。继续对照你的网络设备做逐项排查。
2. 公共 Wi‑Fi 场景的额外安全与可用性
公共网络的风险在于劫持与IP 拥塞,但可用性往往更关键。我的研究显示,在公共场景下,优先确保两件事:DNS 安全与隧道建立的稳定性。具体做法包括:
- 始终启用 Surfshark 的 Kill Switch,防止在连接中断时数据暴露。若设备具备多网络接口,确保 Kill Switch 针对当前网络有效。
- 使用静态 DNS 或 Surfshark 的私有 DNS,避免公共 DNS 劫持带来的域名解析错误。
- 尾部连接策略要简单,避免混合使用多种网络接入方式,减少路由环路与分流冲突。
在公共 Wi‑Fi 下,建议先检查网络是否要求跳转页面或强制登录。这类页面可能干扰 VPN 隧道的建立。若遇到连接困难,尝试切换到“绕过系统代理”的模式,让 Surfshark 直连服务器,随后再按需恢复代理。
警告信号:公共网络的 DNS 劫持或跳转页面,是导致 Surfshark 不能上网的常见原因之一。要点是先确保 Kill Switch 生效,再检查 DNS 设置。优先执行 Kill Switch 与 DNS 配置检查。
3. 中文网络环境下的 DNS 解析兼容性
在中文网络环境,一些运营商 DNS、公共 DNS 服务对域名解析的解析路径会影响 Surfshark 的连接稳定性。要点如下: Surfshark能连綫找不到IP原因
- 将系统 DNS 指向 Surfshark 的 DNS 服务器,或在路由器层面固定为公网解析入口,避免运营商污染性解析带来的解析错配。
- 关注域名分辨率的缓存问题。清理本地 DNS 缓存,确保隧道建立时解析的是最新的服务器域名。
- 某些中文网络对某些加密协议的处理更严格,必要时在 Surfshark 客户端内切换协议(如从 OpenVPN UDP 切换到 TCP),以提升穿透性,但注意这会影响速度。
| 操作要点 | 可执行步骤 |
|---|---|
| 使用本地 DNS | 将 DNS 设置为 Surfshark DNS,或使用路由器固定 DNS |
| 清理缓存 | 在设备上执行系统级 DNS 清除,重新启动网络接口 |
| 协议选择 | 换用 UDP/TCP 的不同组合,观察连接稳定性 |
结论句:DNS 的兼容性在中文网络环境尤为关键,正确的 DNS 指向与缓存管理往往决定隧道能否稳定建立。
4. 跨平台使用时的配置一致性要点
不同设备上保持一致的配置,能显著降低诊断成本。三点要点要牢记:
- 同步应用版本与配置模板。不同平台的 Surfshark 客户端都应使用同一个版本号和相同的服务器列表。版本差异会带来协议支持的微妙差别,导致跨设备时的异常。
- 统一的连接策略。统一开启 Kill Switch、DNS 设置、以及自动连接规则,避免某台设备因默认设置不同而造成连不上。
- 跨平台的日志对齐。若需要排错,确保在各设备上开启相同的日志级别,以便横向对比。
在实际运用中,IT 团队常用的策略是建立一个“配置模板库”,包括:服务器分组、自动化脚本来更新服务器清单、以及统一的故障排查清单。这样一来,遇到某个平台的连接问题时,可以快速对照模板,定位差异。
核心 verdict:跨平台的一致性,是避免重复性故障的第一道防线。保持版本、服务器组、以及日志策略的同步,往往比单点优化更有成效。
未来方向:在多因素排查中快速定位 Surfshark 不能上网的根本原因
我从最新的用户报告与官方文档中梳理出一个清晰的排查路径,帮助你在遇到 Surfshark 不能上网时,迅速聚焦核心问题。关键在于把握“网络层、设备层、应用层”的三道防线,逐步剥离常见故障点。Surfshark 的断网问题往往不是单一原因,而是多因素叠加的结果。从 2026 年的更新角度看,客户端版本与路由器固件之间的兼容性成为经常被忽视的环节。我的研究表明,按部就班地检查 DNS 设置、代理配置、以及 VPN 协议选项,可以在不到 30 分钟内给出明确结论。版本更新 与 协议切换 往往是解决的关键两招。
在接下来的操作清单里,我强调“以证据驱动决策”:先看错误日志、再对比官方故障排查流程,最后对照你所在网络环境的实际条件。系统日志、路由器日志、以及设备网络设置的对比,是你能拿来直接验证的证据。整合这些线索后,你会发现,问题往往集中在三个区域中的一个:DNS 解析失败、隧道协商失效、或设备端的连接锁死。要点在于逐步排除,别急着改动太多配置。如果你愿意把步骤写成清单,在下一个版本里我会把它做成可打印的“排错卡片”。
- 下一步:对比你当前 Surfshark 版本与官方最新版本,确保 更新 已安装并重启设备
- 下一步:在设备上逐项核对 DNS 设置与 VPN 协议(如 OpenVPN、WireGuard)的兼容性
- 下一步:记录至少两组网络状态截图,以便确认问题是否随网络切换而消失
你已经掌握核心思路了吗?当你按这条路径执行,问题往往能在首次排查中揭示出答案,这就是真实世界里的快速诊断。
常见问题
Surfshark 不能上网的最常见原因有哪些
在 Surfshark 的诊断中,最常见的原因包括 DNS 解析错误、VPN 连接被防火墙或网络策略拦截、本地网络配置冲突、以及应用层或账户层的认证问题。首先确认网络本身是否可用,然后检查 Surfshark 客户端的连接日志和状态指示器是否显示“已连接”却无法上网的异常。还要留意操作系统的网关设置是否指向 Surfshark 的虚拟网关,以及路由器是否误将流量导向其他网关。最关键的是确认 DNS 是否被正确解析,以及是否存在 IP 地址冲突。 如遇到旧版本客户端,升级到最新版通常能解决一些兼容性问题。 Restart Surfshark 客户端后再尝试连接,通常能排除临时缓存导致的异常。若问题持续,逐步排查本地设备、应用与账户层,避免一次性改动过多导致混乱。
我应该先检查 Surfshark 的哪个设置来解决上网问题
优先检查以下设置顺序:
- VPN 连接状态与服务器选择,确保已连接到可用的服务器。
- DNS 设置,确认是否开启了“使用 Surfshark DNS”或者改为“系统 DNS”选项。
- 分流/分应用功能,确保没有误将所有流量都分流到外部网络而导致断网。
- Kill Switch 和漏洞防护设置,确认未无意中阻断关键服务端口。
- 本地网络适配器配置,若有多网卡,确保 Surfshark 虚拟网关是活动网关。 如果某项设置异常,立即恢复默认或逐项调整测试。从 documentation 看,DNS 和 Kill Switch 常是致命的两大坑。 Disable Kill Switch temporarily can help identify whether traffic is being blocked by the feature. 最后,确保客户端版本是 2026 年更新的版本,因为旧版本中的网络兼容性问题更常见。
DNS 解析失败在 VPN 场景中通常怎么排查
先确认网络基础层是否正常。然后检查 Surfshark DNS 设置,是否开启了“使用 Surfshark DNS”。若是,请切换为“系统 DNS”进行测试。检查设备的网络配置,确保没有本地 DNS 缓存污染,执行清空 DNS 缓存操作。对路由器级别,确保 DHCP 租期足够以及没有额外的 DNS 强制条目覆盖 Surfshark 设置。最后,检查是否有其他应用(如安全软件、防火墙)拦截 DNS 流量。DNS 的问题往往在连接后阶段才显现,需逐步排查缓存、域名解析顺序与路由策略。 如仍无法解析,考虑手动指定公共 DNS(如 Google DNS 8.8.8.8、8.8.4.4)作为临时方案,验证网络是否恢复。
如何在多设备之间快速定位问题
先在一台设备上完成初步诊断,确认 Surfshark 的核心设置无误后,逐步扩展到其他设备。使用同一服务器与同一网络条件下测试,若一台设备能上网而另一台不能,问题往往出在本地设备层设置或应用冲突。对比两台设备的 DNS 设置、分流规则、Kill Switch 状态、以及是否启用了系统级代理。若所有设备均不能上网,优先检查路由器与网关设置。最后记录每次修改的结果,以便快速回滚。一致性测试是定位的关键。 在多设备环境中,使用相同的 Surfshark 版本、服务器和网络时序,是定位问题的最佳策略。
什么时候需要重置 Surfshark 配置文件
只有在遇到明显的配置损坏、无法回滚或长期不可解决的连通性问题时才考虑重置。先导出当前设置备份,逐项重置到默认值,重新建立连接与分流规则。若问题仍未消除,才进行完全重置并重新导入配置文件。重置后务必更新到最新版客户端,重新选择可用服务器,测试基本连通性。重置配置是最后的救火动作,不宜作为日常操作。 在环境变化较多(如路由器固件更新、网络策略调整)后,考虑执行一次全方位复位以确保一致性。
路由器上使用 Surfshark 时需要注意哪些网络设置
在路由器层面,确保路由器支持 VPN 客户端模式或 OpenVPN/IPSec 等 Surfshark 常用协议。将路由器的 WAN 与 LAN 设置与 Surfshark 的虚拟网关正确对齐,避免双重 NAT 引发的上网问题。关闭路由器上的防火墙对 VPN 流量的错误拦截,确保 UDP/TCP 端口未被阻塞。若路由器上启用了 QoS 或带宽控制,优先级应给 VPN 流量。最后,定期检查路由器固件与 Surfshark 客户端的兼容性。路由器配置错位,是远程排错的常见源头。
如果账户状态异常该如何处理
账户异常常见原因包括订阅过期、设备授权已经达到上限、区域限制导致的登录失败、或多设备同时登录触发的安全措施。先确认订阅状态与登录邮箱,查看账户仪表盘的设备列表。若设备数超出授权,请移除不使用的设备或升级计划。对账户端的两步验证、邮箱验证等安全设置进行核对,确保没有被锁定的风险。最后,清除 Surfshark 本地存储的账户凭据,重新登录以建立新的会话。账户问题往往是认证环节的拦截导致的。 如果仍无法通过账户认证,联系官方支持并提供最近的账户活动日志以加快排查。